Control de identidad confiable a escala global
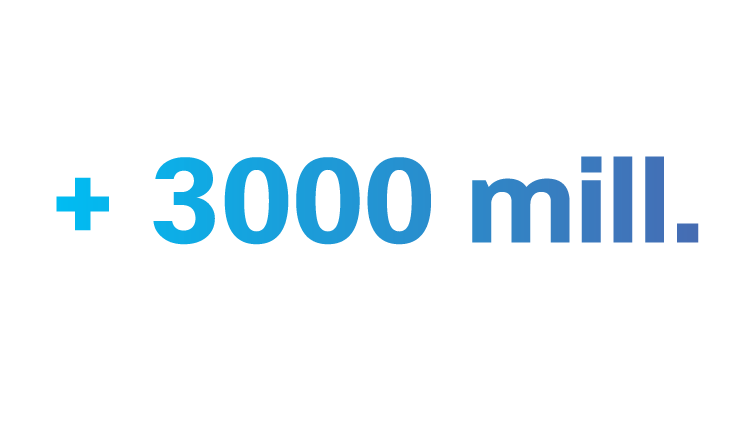
terminales autenticados hasta la fecha.
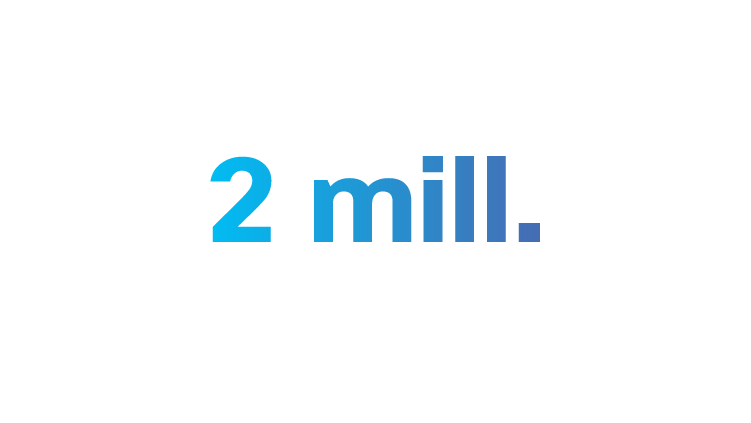
de terminales activos simultáneos admitidos por implementación.
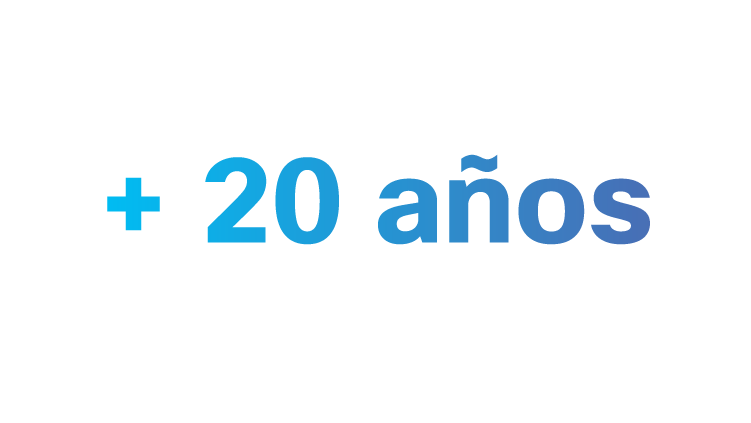
de madurez y liderazgo en el mercado.
Pase del control de acceso al control de red
Cisco ISE unifica la identidad, la visibilidad y la aplicación para que los equipos puedan verificar la confianza, segmentar el acceso y contener las amenazas en redes híbridas.
Vea todas las conexiones
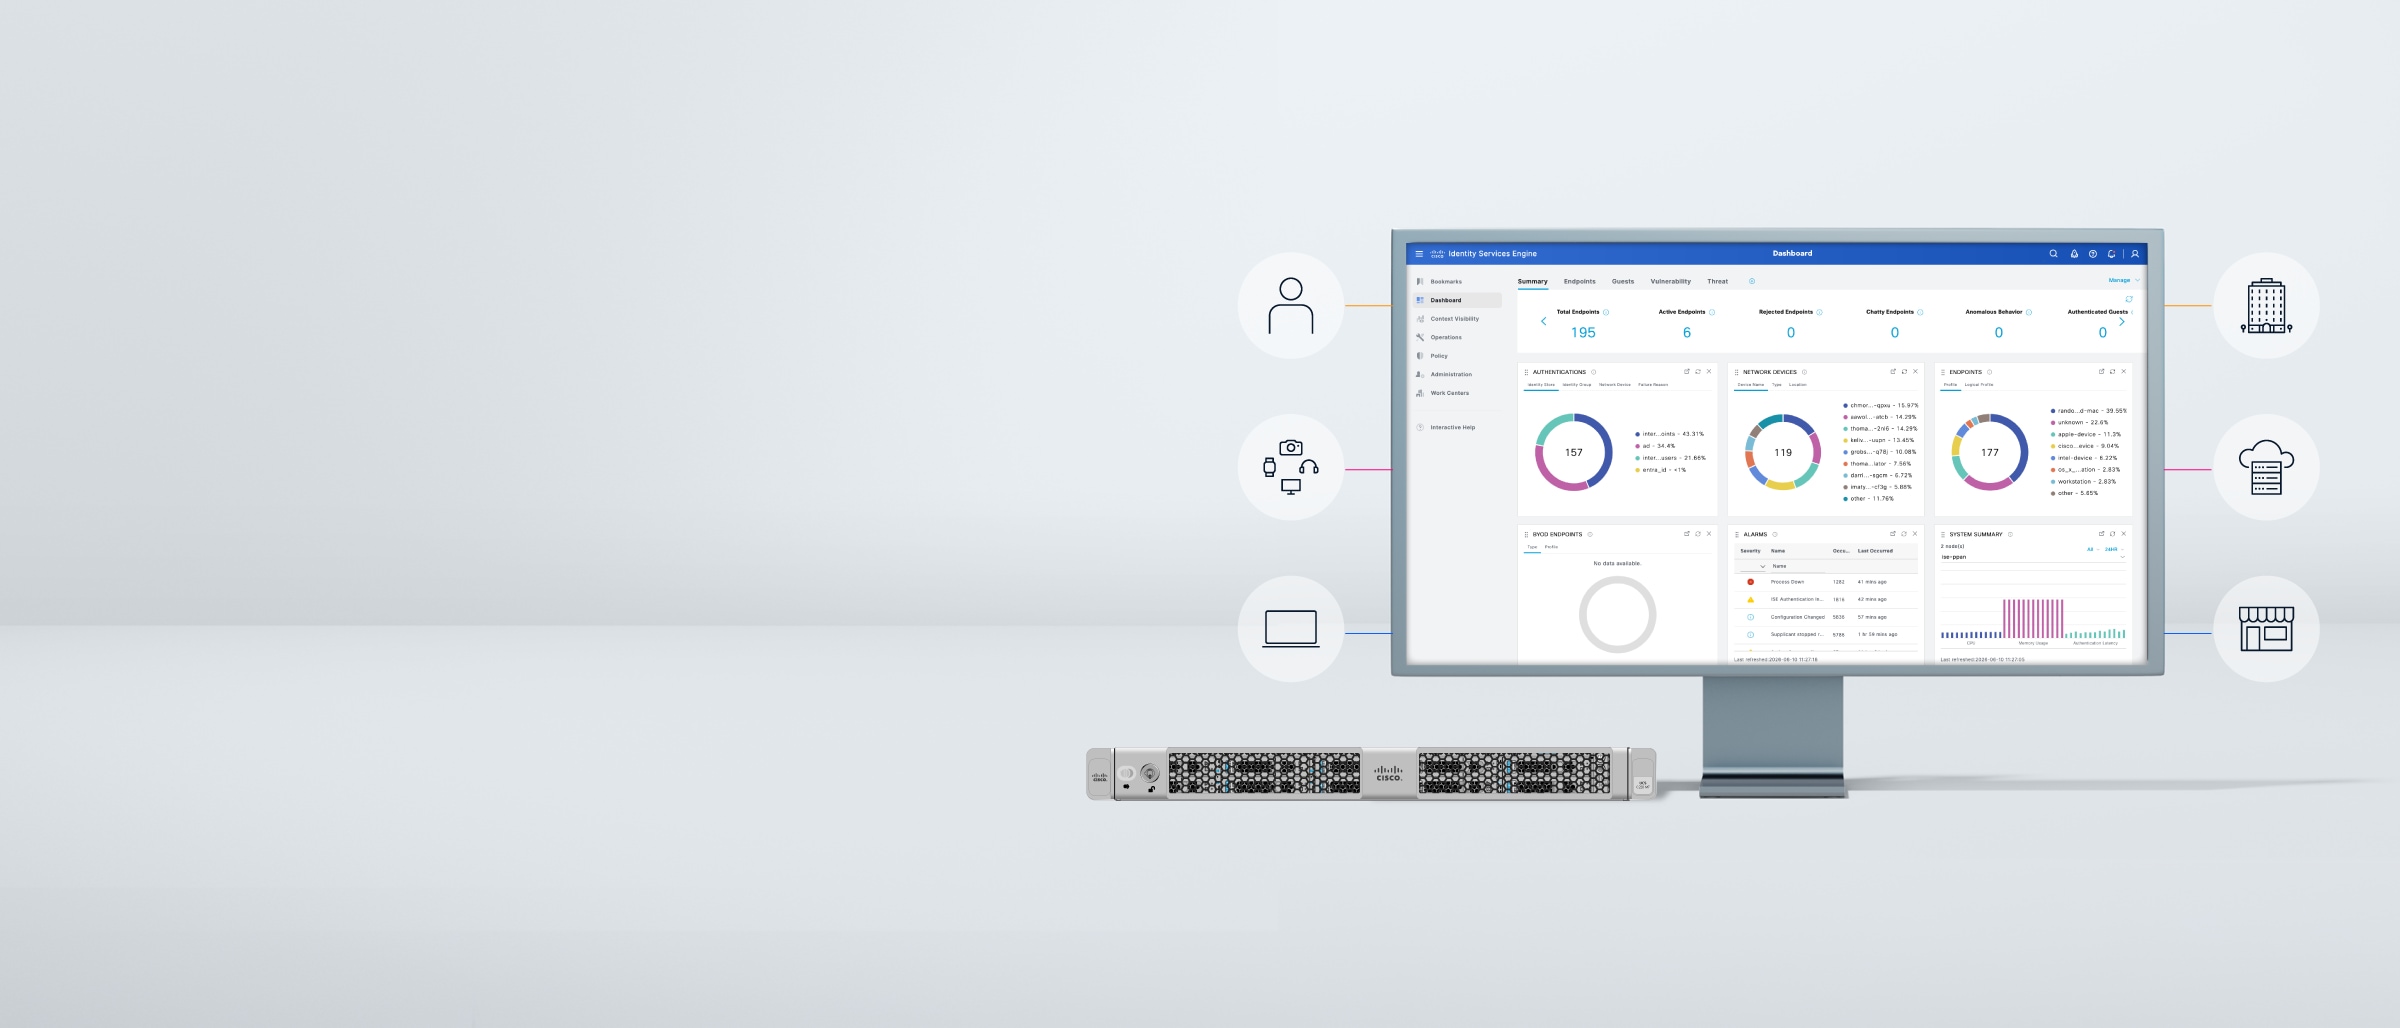
Descubra y perfile terminales de IoT y TO administrados y no administrados en entornos cableados, inalámbricos, de VPN y conectados a la nube.
Conozca el contexto
Use señales de identidad, postura, dispositivo, comportamiento y ecosistema para tomar decisiones de acceso más precisas.
Controle la comunicación
Aplique acceso con privilegios mínimos y segmentación para que los usuarios y los dispositivos se comuniquen solo con lo que deberían.
Contenga automáticamente las amenazas
Use la automatización de políticas y las integraciones para poner en cuarentena los terminales de riesgo y contener las amenazas más rápido.
Más allá del control de admisión de red (NAC) estático
Reemplace las reglas basadas en la ubicación de la red con políticas basadas en la identidad que sigan a los usuarios y dispositivos en todos los entornos.
Más allá del acceso a la red zero trust (ZTNA)
Controle toda la comunicación de usuarios y dispositivos dentro de la red, no solo durante el acceso, sino incluso antes y después de que se otorgue el acceso.
Más allá de la visibilidad y la detección
Convierta el contexto en cumplimiento. ISE comparte el contexto de identidad por todo su ecosistema para que las señales de seguridad puedan influir en las políticas de todos los dominios.
Software ISE
Manténgase al día con los lanzamientos del software Cisco ISE, la orientación sobre los parches, las consideraciones de actualización y las opciones de evaluación.
Lanzamiento de ISE 3.5
Use el último parche del entrenamiento de lanzamiento de Cisco ISE 3.5 para acceder a nuevas funciones y correcciones.
Pruebe ISE gratis hasta un máximo de 90 días
Cada nueva instalación de Cisco ISE incluye una licencia de evaluación de 90 días para un máximo 100 terminales, de modo que los equipos puedan realizar pruebas antes de la compra.
Licencias de ISE
Compare los niveles de licencia de Cisco ISE en función de las capacidades necesarias para su red.
ISE Essentials
Proporciona visibilidad básica de los usuarios, dispositivos y terminales en toda la red, junto con funciones esenciales de control de acceso a la red.
ISE Advantage
Protege a diversos usuarios y dispositivos mediante funciones de segmentación basadas en la identidad y comparte el contexto de identidad con soluciones de Cisco y de terceros.
ISE Premier
Ofrece confianza continua en los dispositivos, control del cumplimiento y funciones automatizadas de contención de amenazas.
ISE en todos los entornos
En la empresa, las sucursales, la nube y la IIoT, ISE ofrece a los equipos una forma coherente de verificar la confianza y aplicar las políticas.
Empresa, campus y sucursal
Aplique un acceso coherente basado en la identidad a todos los usuarios de redes cableadas, inalámbricas y de VPN, al mismo tiempo que segmenta los recursos confidenciales.
Centro de datos y nube
Extienda la segmentación basada en la identidad y las políticas coherentes en todos los entornos de aplicaciones y recursos fundamentales.
IoT industrial
Descubra, clasifique y controle los dispositivos que no son compatibles con los agentes, incluidos los terminales operativos y especializados.
Integraciones de ISE
Conecte la identidad de ISE y el contexto del terminal en los productos de Cisco, las plataformas de administración de Cisco y los ecosistemas de partners para automatizar la respuesta.
Integración de ISE con productos y soluciones de Cisco
Use el contexto de ISE en toda la infraestructura de redes y seguridad de Cisco para obtener acceso, segmentación y respuesta con reconocimiento de identidad.
Integración de ISE con partners
Comparta contexto con más de 70 herramientas de seguridad, identidad, movilidad, activos y operaciones de terceros a través de pxGrid y API abiertas.
Reseñas de ISE
Lea las perspectivas de colegas independientes sobre cómo los equipos de TI y seguridad evalúan Cisco ISE en cuanto a aspectos como control de acceso, visibilidad, segmentación y aplicación de políticas.
Reseñas de Gartner Peer Insights
Lea las reseñas de colegas y las perspectivas de los clientes que evalúan Cisco ISE para el control de acceso a la red.
Reseñas de PeerSpot
Lea reseñas de profesionales, comparaciones de productos y perspectivas de implementación de los equipos de TI y seguridad.
Arquitectura y soluciones relacionadas
Redes seguras de Cisco
Haga que la red reconozca la identidad con políticas coherentes impulsadas por ISE que abarquen campus, sucursales, IoT, nube y entornos de trabajo híbridos.
Cisco Hybrid Mesh Firewall
Fortalezca la segmentación mediante el uso del contexto de identidad de ISE para ayudar a definir, aplicar y adaptar las políticas en entornos de centros de datos, nube y campus.
Acceso de Cisco Zero Trust
Desarrolle un acceso basado en la confianza con ISE, Cisco Secure Access y Duo para ayudar a verificar las experiencias de los usuarios, los dispositivos y las aplicaciones antes de conceder acceso.