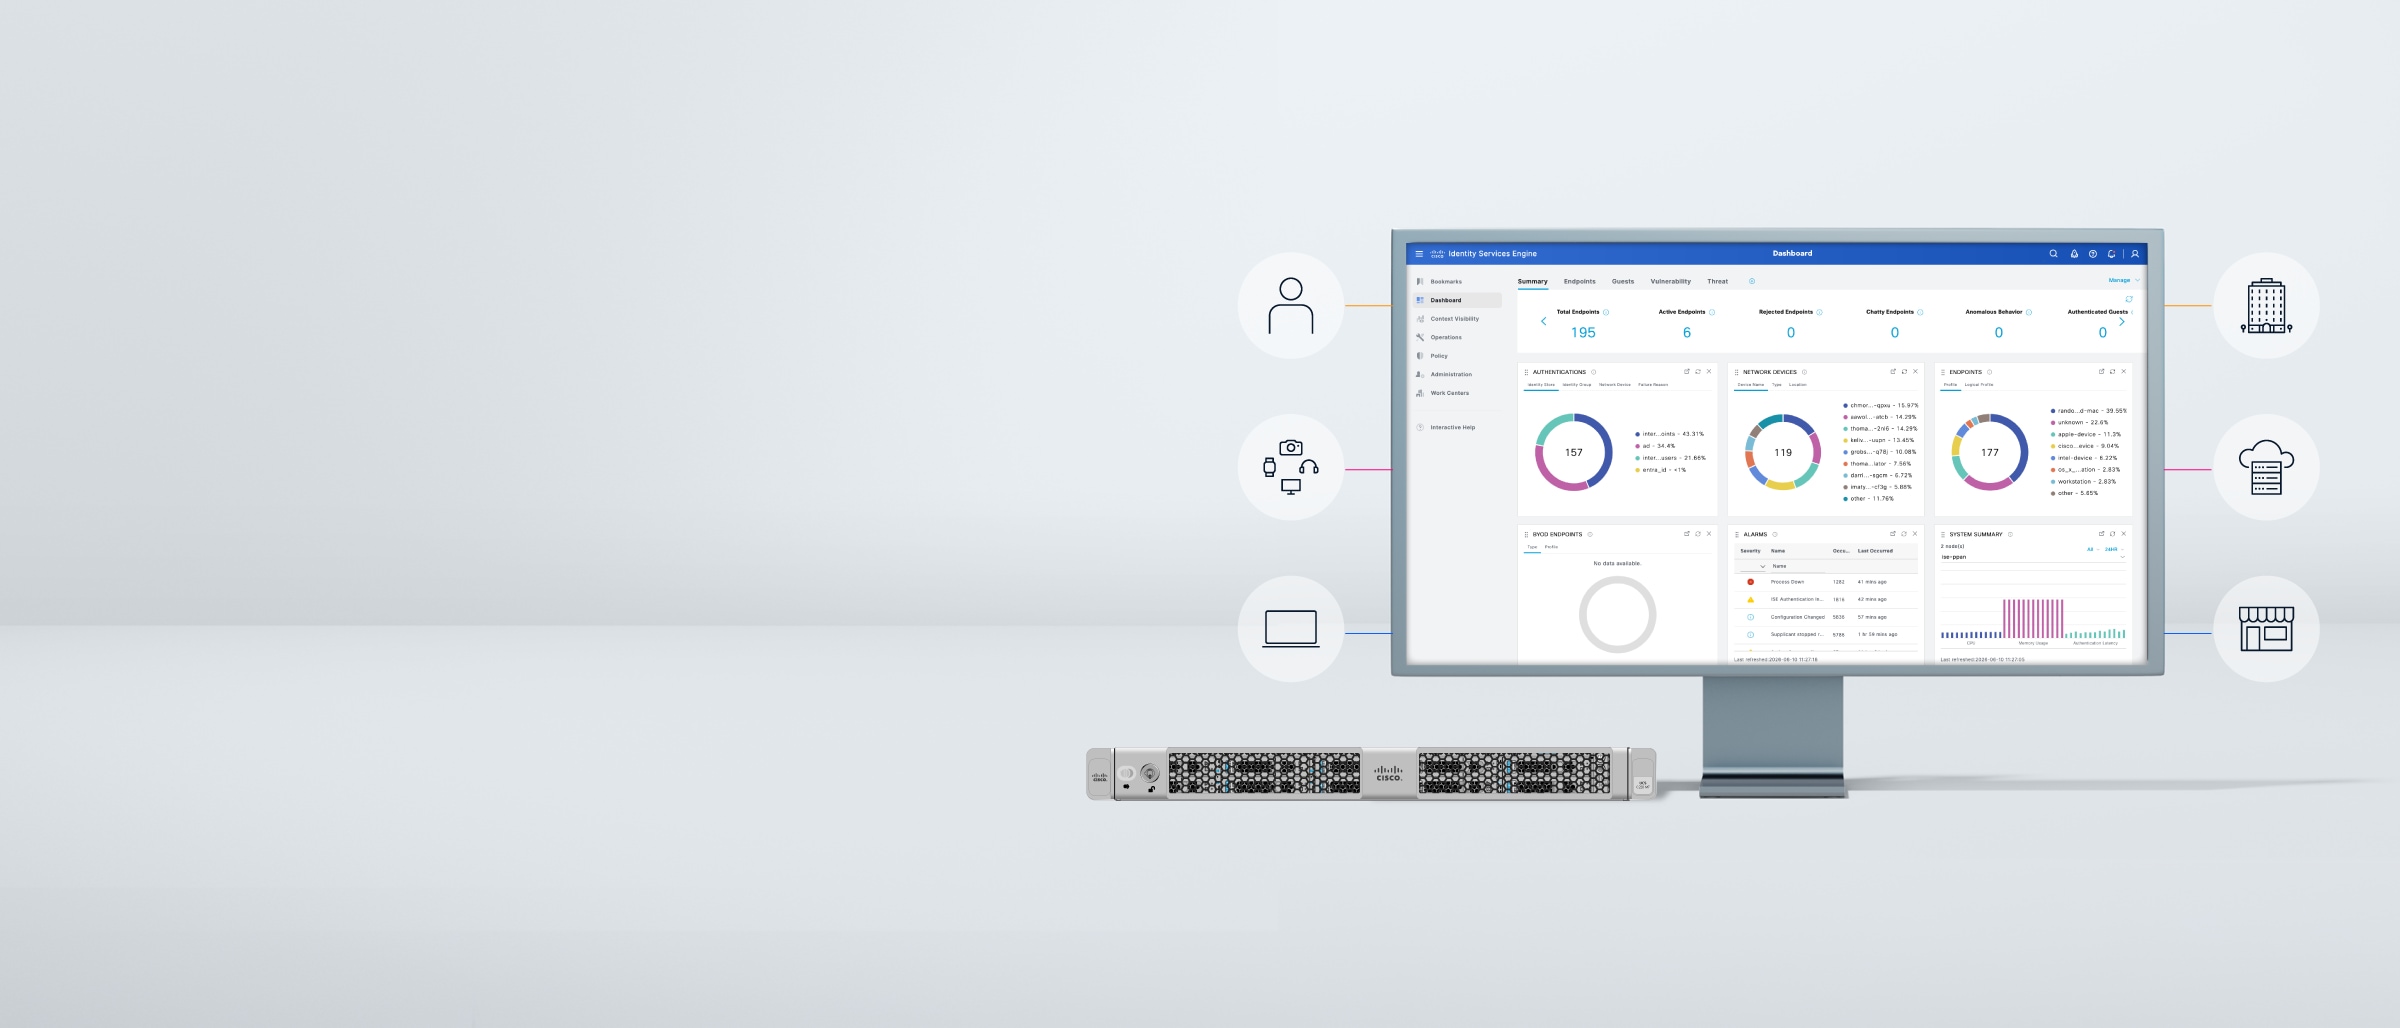
全球规模下值得信赖的身份控制
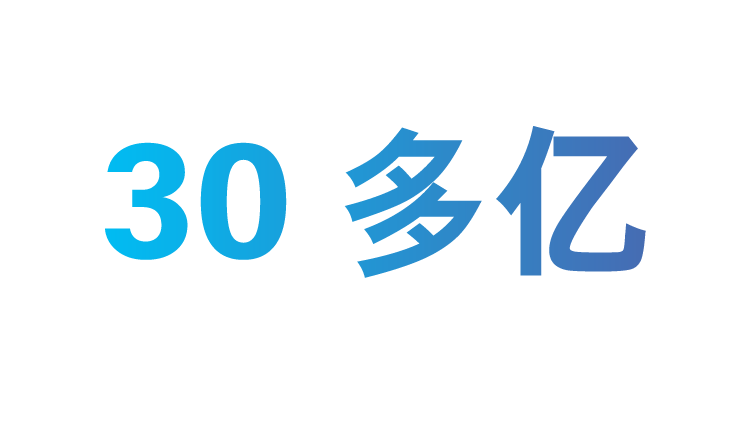
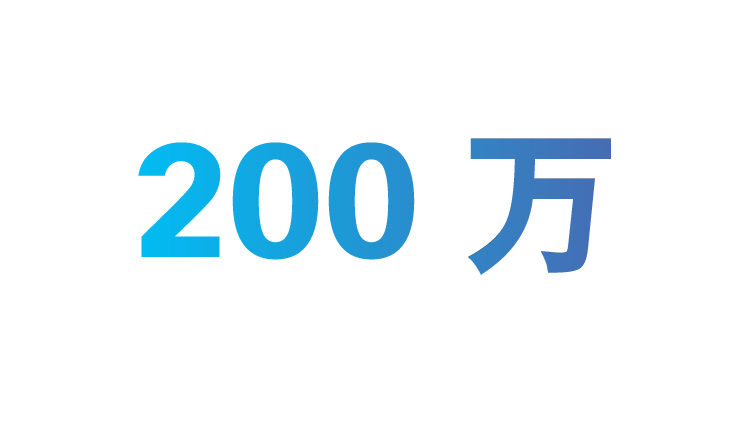
迄今已验证的终端数量。
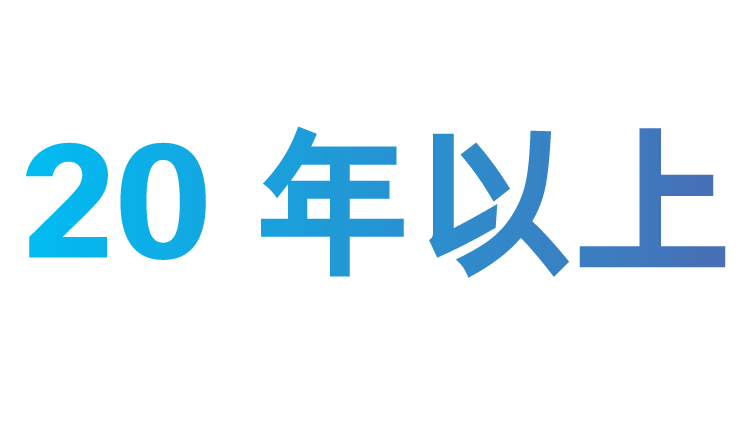
单次部署支持的并发活跃终端数。
市场成熟度与行业领导地位。
超越静态网络准入控制 (NAC)
采用可跨所有环境跟随用户与设备的“身份驱动策略”,取代基于网络位置的规则。
超越零信任网络访问 (ZTNA)
对网络内的所有用户和设备通信进行全面控制,不限于访问期间,更涵盖获准访问之前和之后的全流程。
超越单纯的洞察与检测
将情景信息转化为策略执行力。ISE 在您的整个生态系统中共享身份情景信息,确保安全信息能够作用于不同域的策略中。
ISE 软件
实时跟进 Cisco ISE 软件版本、补丁指南、升级注意事项及评估选项。
ISE 3.5 版本
使用 Cisco ISE 3.5 版本的最新补丁,体验全新功能与问题修复。
免费试用 ISE 最长可达 90 天
每一套全新安装的 Cisco ISE 均包含为期 90 天、最高支持 100 个终端的评估许可证,方便团队在购买前进行充分测试。
ISE 许可
根据您网络所需的功能,对比各个 Cisco ISE 许可证级别。
ISE Essentials
针对网络中的用户、设备和终端提供基础可视性,以及核心的网络访问控制功能。
ISE Advantage
利用基于身份的分段功能保障各种用户与设备的安全,并与思科及第三方解决方案共享身份情景信息。
ISE Premier
提供持续的设备信任、合规性策略执行以及自动化威胁遏制功能。
覆盖每一种环境的 ISE
无论是在企业、分支机构、云还是工业物联网 (IIoT)环境,ISE 都能为团队提供一致的方式来验证信任并执行策略。
企业、园区与分支机构
在有线、无线和 VPN 用户之间执行一致的身份访问策略,同时对敏感资源进行分段。
数据中心与云
将基于身份的分段与一致的策略扩展至应用环境与核心关键资源。
工业物联网
发现、分类并控制不支持代理的设备,包括运营终端和专用终端。
ISE 集成
将 ISE 的身份与终端情景信息与思科产品、思科管理平台及合作伙伴生态系统无缝关联,实现自动化响应。
ISE 与思科产品及解决方案的集成
在思科网络与安全基础设施中充分利用 ISE 情景信息,实现基于身份感知的访问、网络分段与威胁响应。
ISE 与合作伙伴生态系统集成
通过 pxGrid 与开放 API,与 70 多家第三方安全、身份、移动性、资产及运维工具共享情景信息。
ISE 评价
阅读独立同行视角,了解 IT 与安全团队如何评估 Cisco ISE 在访问控制、可视性、网络分段与策略执行方面的优势。
Gartner Peer Insights 评价
阅读来自评估 Cisco ISE 网络访问控制的客户的同行评价与视角。
PeerSpot 评价
阅读来自 IT 和安全团队的技术从业者点评、产品对比及落地实施视角。
相关架构与解决方案
Cisco Secure Networking
让网络具备身份感知能力,在园区、分支机构、IoT、云及混合工作环境中贯彻由 ISE 驱动的一致策略。
Cisco Hybrid Mesh Firewall
利用 ISE 的身份情景信息帮助在数据中心、云和园区环境中定义、执行和动态调整策略,从而强化网络分段。
思科零信任访问
结合 ISE、Cisco Secure Access 与 Duo 打造基于信任的访问体系,在授予访问权限之前全面验证用户、设备及应用体验。