Contrôle fiable des identités à l’échelle mondiale
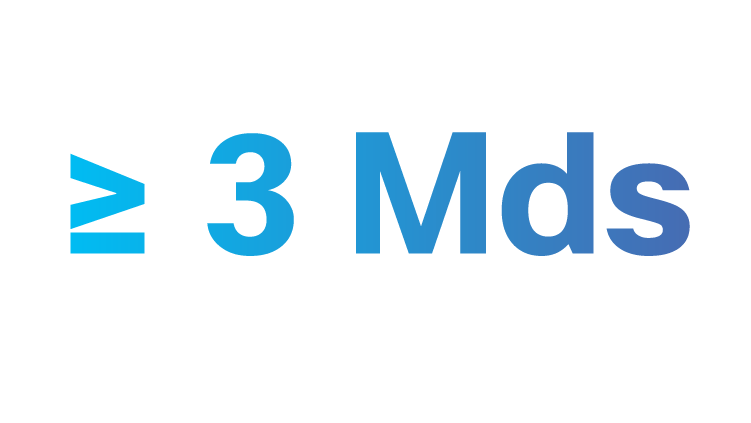
de terminaux authentifiés à ce jour.
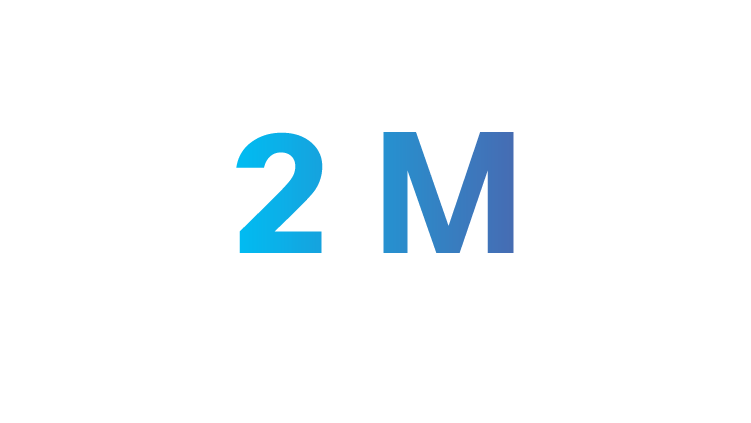
de terminaux actifs simultanés pris en charge par déploiement.
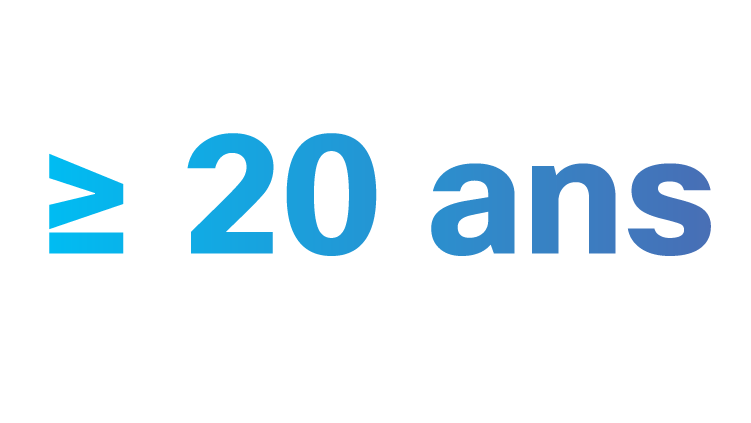
de maturité et de leadership sur le marché.
Passez du contrôle des accès au contrôle du réseau
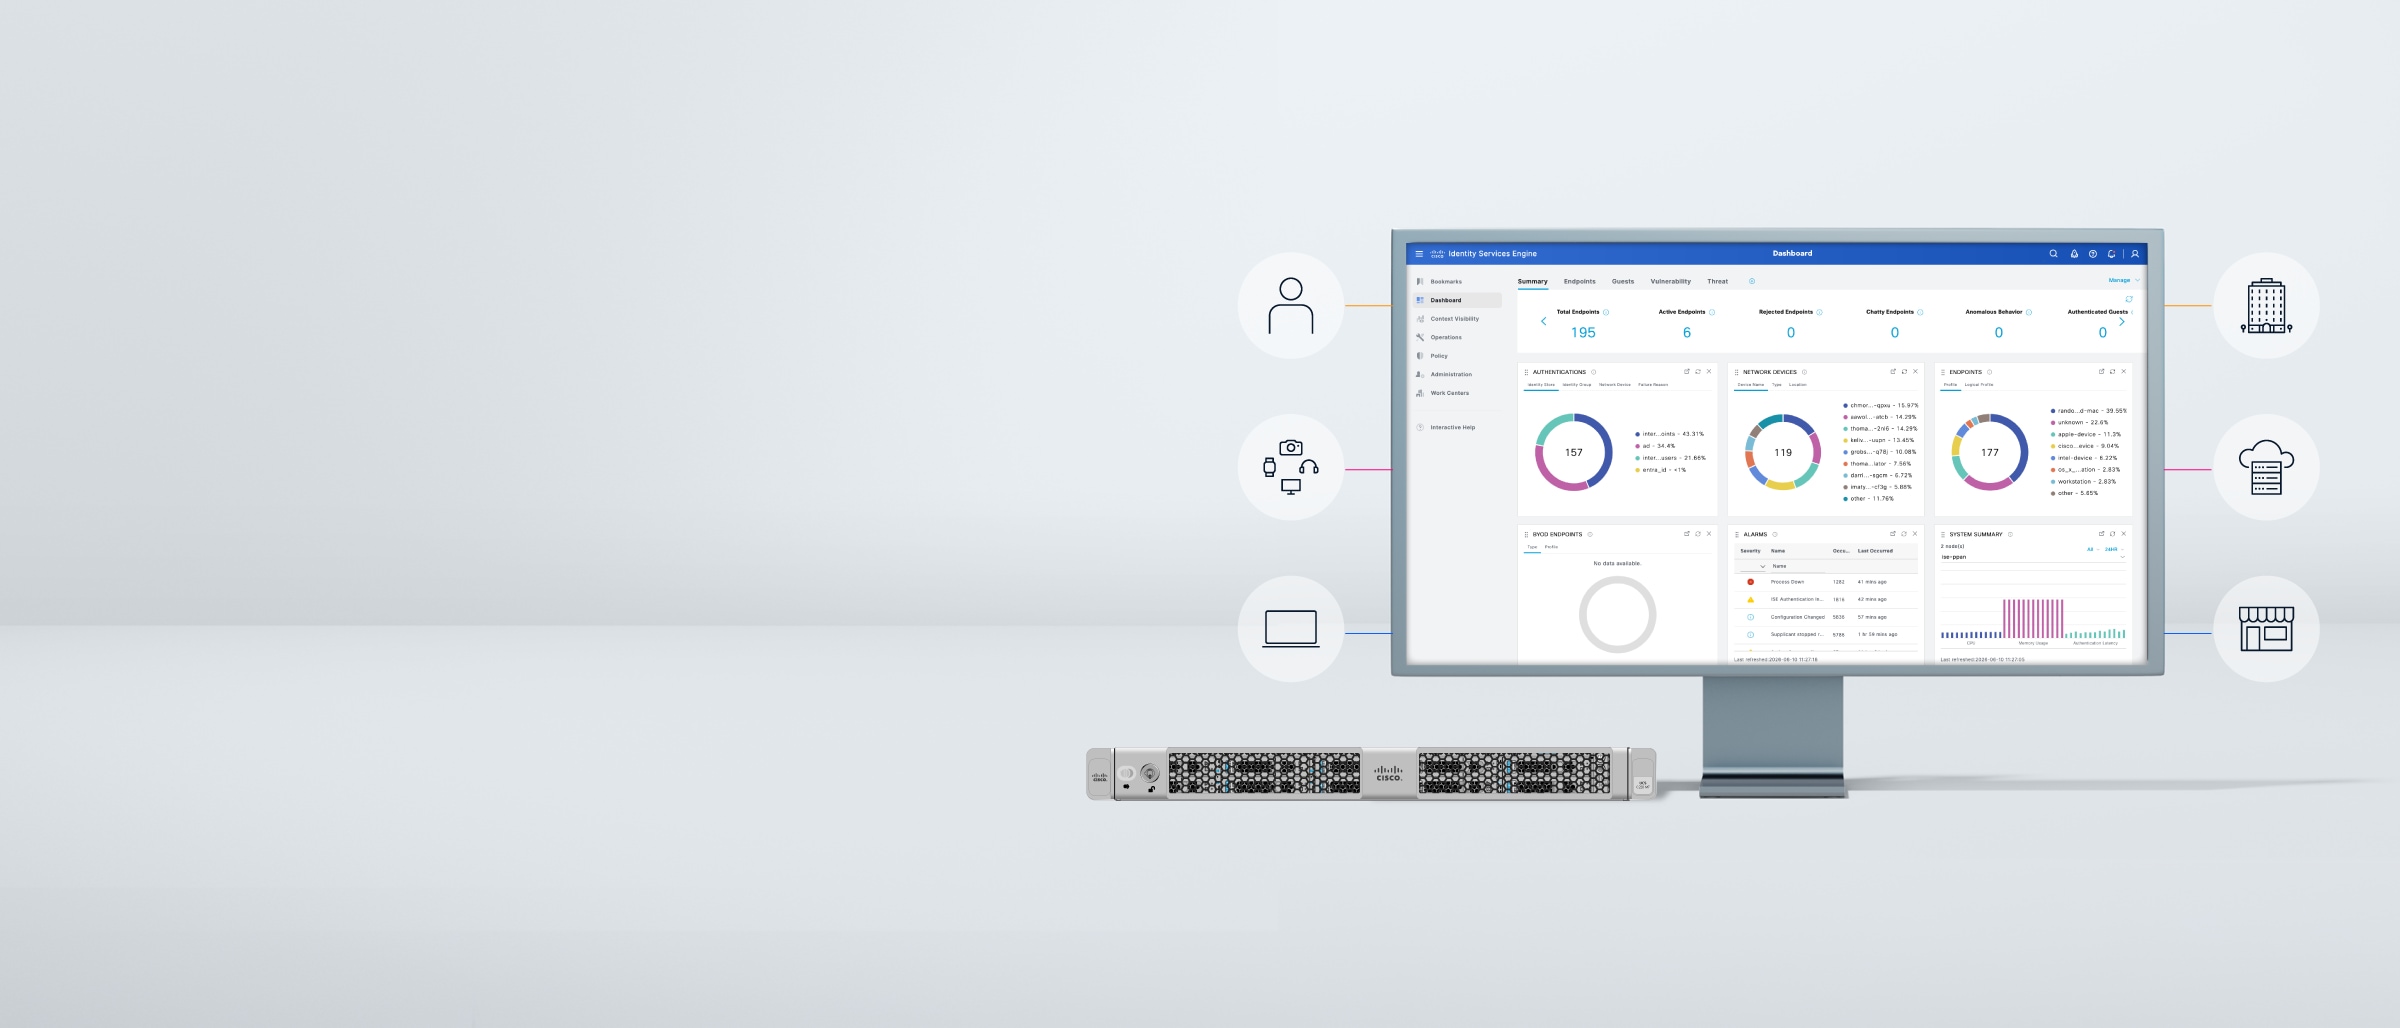
Cisco ISE unifie la gestion des identités, la visibilité et l’application des politiques afin que les équipes puissent vérifier la confiance, segmenter les accès et contenir les menaces dans les réseaux hybrides.
Visualisez chaque connexion
Découvrez et profilez les terminaux gérés et non gérés, y compris les terminaux IDO et TO, dans les environnements filaires, sans fil, VPN et connectés au nuage.
Comprenez le contexte
Utilisez les signaux liés à l’identité, à la posture, aux appareils, au comportement et à l’écosystème pour prendre des décisions plus précises en matière d’accès.
Contrôlez les communications
Appliquez le principe du moindre privilège et la segmentation afin que les utilisateurs et les appareils communiquent uniquement avec les ressources auxquelles ils doivent avoir accès.
Contenez automatiquement les menaces
Utilisez l’automatisation des politiques et les intégrations pour mettre en quarantaine les terminaux à risque et contenir les menaces plus rapidement.
Au-delà du contrôle d’admission au réseau (NAC) statique
Remplacez les règles fondées sur l’emplacement réseau par des politiques fondées sur l’identité qui suivent les utilisateurs et les appareils dans tous les environnements.
Au-delà de l’accès réseau à vérification systématique (ZTNA)
Contrôlez toutes les communications des utilisateurs et des appareils sur le réseau, pas seulement au moment de l’accès, mais aussi avant et après son autorisation.
Au-delà de la visibilité et de la détection
Transformez le contexte en mesures de contrôle. ISE communique le contexte lié aux identités dans l’ensemble de votre écosystème afin que les signaux de sécurité puissent influencer les politiques dans tous les domaines.
Logiciel ISE
Tenez-vous au courant des versions du logiciel Cisco ISE, des recommandations relatives aux correctifs, des éléments à prendre en compte pour les mises à niveau et des options d’évaluation.
Version ISE 3.5
Utilisez le plus récent correctif de la série de versions Cisco ISE 3.5 pour profiter des nouvelles fonctionnalités et des correctifs.
Essayez ISE gratuitement pendant 90 jours
Toute nouvelle installation de Cisco ISE comprend une licence d’évaluation de 90 jours pour un maximum de 100 terminaux afin que les équipes puissent tester la solution avant de l’acheter.
Licence ISE
Comparez les niveaux de licence Cisco ISE en fonction des fonctionnalités dont votre réseau a besoin.
ISE Essentials
Offre une visibilité de base sur les utilisateurs, les appareils et les terminaux dans l’ensemble du réseau, ainsi que des fonctionnalités essentielles de contrôle d’accès au réseau.
ISE Advantage
Sécurise divers utilisateurs et appareils à l’aide de fonctionnalités de segmentation fondée sur l’identité et permet de communiquer le contexte lié aux identités aux solutions Cisco et autres que Cisco.
ISE Premier
Offre des fonctionnalités de vérification continue de la fiabilité des appareils, d’application des exigences de conformité et de confinement automatisé des menaces.
ISE dans tous les environnements
Dans les environnements d’entreprise, de succursale, infonuagiques et IDO, ISE permet aux équipes de vérifier la fiabilité et d’appliquer les politiques de manière uniforme.
Entreprise, campus et succursale
Appliquez uniformément un accès fondé sur l’identité aux utilisateurs des réseaux filaires, sans fil et VPN, tout en segmentant les ressources sensibles.
Centre de données et nuage
Étendez la segmentation fondée sur l’identité et appliquez des politiques uniformes dans les environnements d’applications et aux ressources essentielles.
IDO industriel
Découvrez, classez et contrôlez les appareils qui ne prennent pas en charge les agents, notamment les terminaux opérationnels et spécialisés.
Intégrations ISE
Connectez les données contextuelles sur les identités et les terminaux d’ISE aux produits Cisco, aux plateformes de gestion Cisco et aux écosystèmes de partenaires afin d’automatiser les interventions.
Intégration d’ISE aux produits et solutions Cisco
Utilisez le contexte ISE dans l’ensemble de l’infrastructure réseau et de sécurité Cisco pour assurer un accès fondé sur l’identité, la segmentation et les interventions.
Intégration d’ISE aux solutions de partenaires
Communiquez le contexte à plus de 70 outils tiers de sécurité, d’identité, de mobilité, de gestion des actifs et d’exploitation au moyen de pxGrid et d’API ouvertes.
Avis sur ISE
Consultez les avis indépendants de pairs sur la façon dont les équipes des TI et de sécurité évaluent Cisco ISE pour le contrôle d’accès, la visibilité, la segmentation et l’application des politiques.
Avis Gartner Peer Insights
Consultez les avis et les points de vue de pairs qui évaluent Cisco ISE pour le contrôle d’accès au réseau.
Avis PeerSpot
Consultez les avis de professionnels, les comparaisons de produits et les points de vue sur la mise en œuvre des équipes des TI et de sécurité.
Architecture et solutions connexes
Cisco Secure Networking
Rendez le réseau sensible aux identités grâce à des politiques uniformes pilotées par ISE dans les environnements de campus, de succursale, IDO, infonuagiques et de travail hybride.
Cisco Hybrid Mesh Firewall
Renforcez la segmentation en utilisant le contexte d’identité d’ISE pour définir, appliquer et adapter les politiques dans les environnements de centre de données, de nuage et de campus.
Cisco Zero Trust Access
Établissez un accès fondé sur la confiance avec ISE, Cisco Secure Access et Duo afin de vérifier les utilisateurs, les appareils et les expériences applicatives avant d’autoriser l’accès.