Controle confiável de identidade em escala global
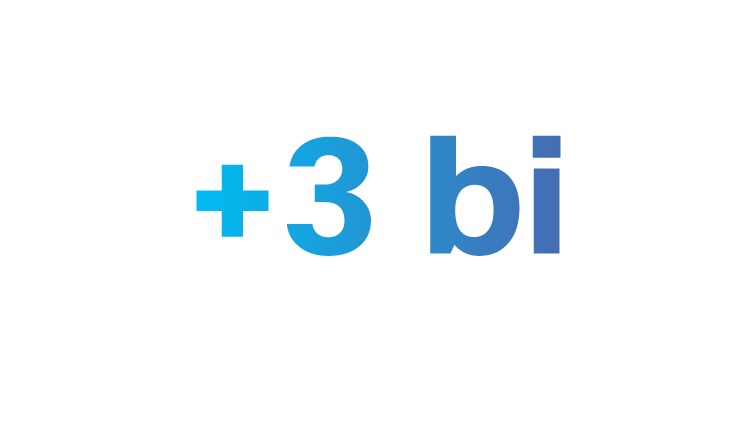
endpoints autenticados até o momento.
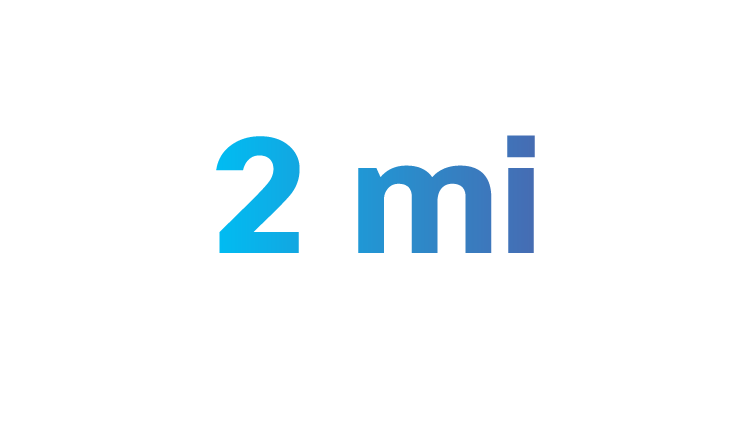
endpoints ativos simultâneos suportados por implantação.
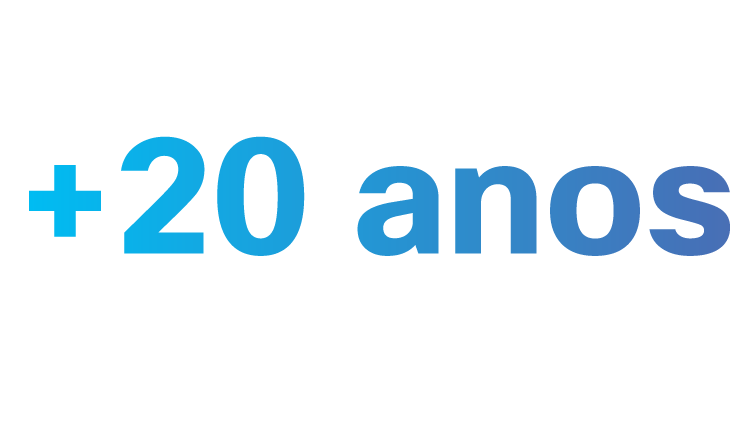
de maturidade e liderança no mercado.
Passe do controle de acesso para o controle de rede
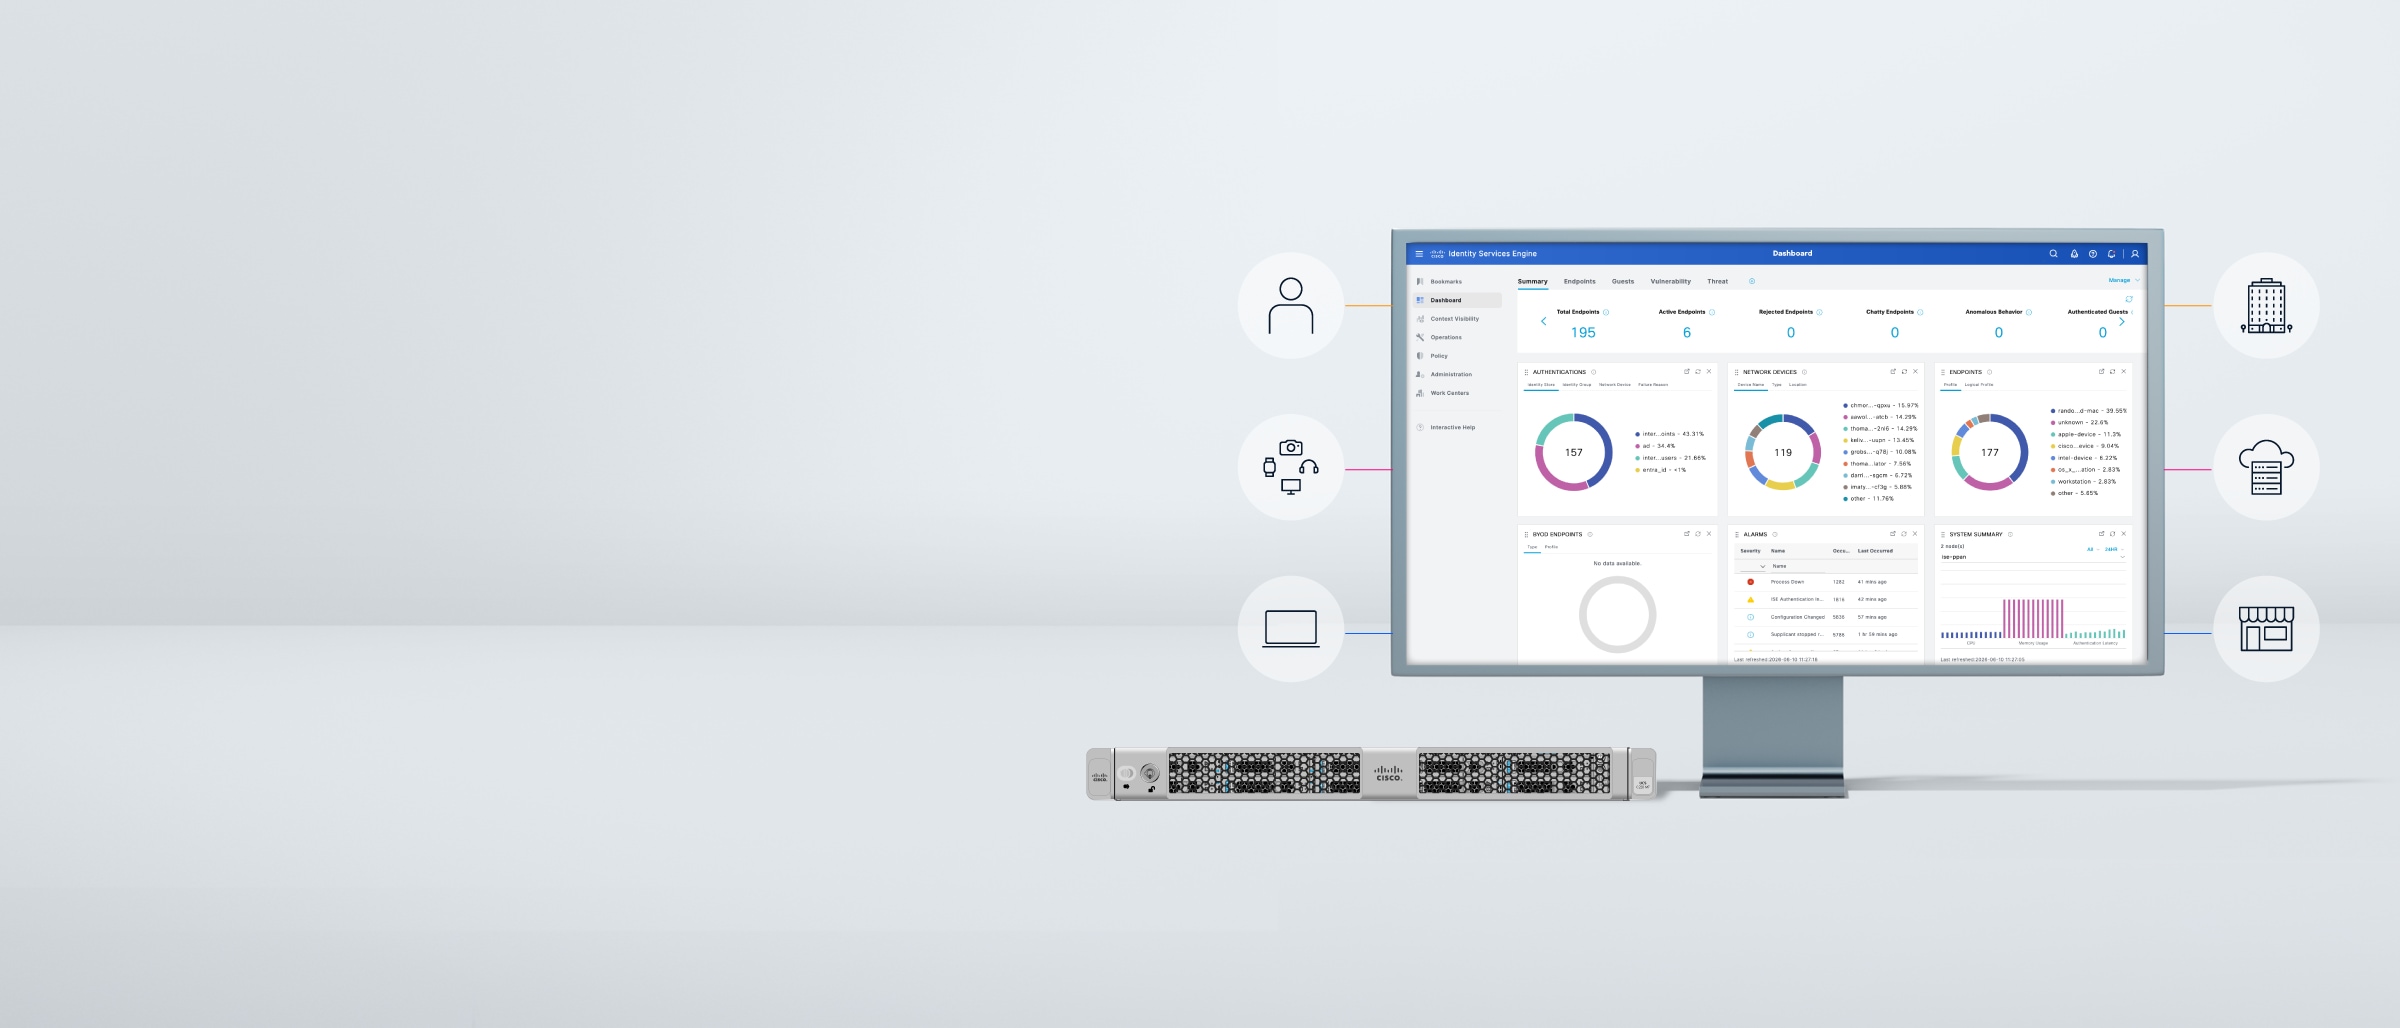
O Cisco ISE unifica identidade, visibilidade e aplicação de políticas para que as equipes possam verificar a confiança, segmentar o acesso e conter ameaças em redes híbridas.
Monitore cada conexão
Descubra e analise o perfil de endpoints de IoT e OT gerenciados e não gerenciados em ambientes com fio, sem fio, VPN e conectados à nuvem.
Entenda o contexto
Use sinais de identidade, postura, dispositivo, comportamento e do ecossistema para tomar decisões de acesso mais precisas.
Controle a comunicação
Aplique segmentação e acesso com privilégio mínimo para que usuários e dispositivos se comuniquem apenas com o que for necessário.
Contenha ameaças automaticamente
Use automação de políticas e integrações para colocar endpoints de risco em quarentena e conter ameaças mais rapidamente.
Além do controle estático de admissão de rede (NAC)
Substitua regras baseadas em localização de rede por políticas orientadas por identidade que acompanham usuários e dispositivos em todos os ambientes.
Além do acesso à rede com Zero Trust (ZTNA)
Controle toda a comunicação de usuários e dispositivos na rede, não apenas durante o acesso, mas antes e depois da concessão do acesso.
Além da visibilidade e da detecção
Transforme o contexto em aplicação de políticas. O ISE compartilha o contexto de identidade em todo o ecossistema para que os sinais de segurança possam influenciar políticas em vários domínios.
Software ISE
Mantenha-se atualizado com as versões de software do Cisco ISE, orientações de patches, considerações de renovação e opções de avaliação.
Versão 3.5 do ISE
Use o patch mais recente do ciclo de lançamentos do Cisco ISE 3.5 para usufruir de novos recursos e correções.
Experimente o ISE gratuitamente por até 90 dias
Qualquer nova instalação do Cisco ISE contempla uma licença de avaliação de 90 dias para até 100 endpoints, e permite que as equipes façam testes antes da compra.
Licenciamento do ISE
Compare os níveis de licença do Cisco ISE com base nos recursos necessários para a rede.
ISE Essentials
Disponibiliza visibilidade básica de usuários, dispositivos e endpoints na rede, além de recursos essenciais de controle de acesso à rede.
ISE Advantage
Protege diversos usuários e dispositivos por meio de recursos de segmentação orientados por identidade, compartilhando o contexto de identidade com soluções da Cisco e de terceiros.
ISE Premier
Oferece recursos de confiança contínua no dispositivo, execução de políticas de conformidade e contenção automatizada de ameaças.
ISE em qualquer ambiente
Em matrizes, filiais, na nuvem e em IIoT, o ISE oferece às equipes uma forma unificada de verificar a confiança e aplicar políticas.
Redes corporativas, campus e filiais
Aplique um acesso uniforme orientado por identidade a usuários de conexões com e sem fio e VPN, com a segmentação de recursos confidenciais.
Data center e nuvem
Estenda a segmentação orientada por identidade e políticas uniformes a ambientes de aplicações e recursos essenciais.
IoT industrial
Descubra, classifique e controle dispositivos que não podem oferecer suporte a agentes, inclusive endpoints operacionais e especializados.
Integrações do ISE
Conecte o contexto de identidade e de endpoint do ISE em vários produtos e plataformas de gerenciamento da Cisco, além de ecossistemas de parceiros, para automatizar a resposta.
Integração do ISE com produtos e soluções da Cisco
Use o contexto do ISE na infraestrutura de rede e segurança da Cisco para um acesso, segmentação e resposta orientados por identidade.
Integração do ISE com parceiros
Compartilhe o contexto com mais de 70 ferramentas de terceiros voltadas para segurança, identidade, mobilidade, recursos e operações por meio do pxGrid e de APIs abertas.
Avaliações do ISE
Leia as opiniões de outros profissionais sobre como as equipes de TI e segurança avaliam o Cisco ISE quanto a controle de acesso, visibilidade, segmentação e execução de políticas.
Avaliações no Gartner Peer Insights
Leia avaliações de pares e opiniões de clientes que estão analisando o Cisco ISE para controle de acesso à rede.
Avaliações no PeerSpot
Leia avaliações de especialistas, comparações de produtos e relatos de implementação de equipes de TI e segurança.
Arquiteturas e soluções relacionadas
Cisco Secure Networking
Torne a rede orientada por identidade por meio de políticas uniformes controladas pelo ISE em ambientes de campus, filiais, IoT, na nuvem e de trabalho híbrido.
Cisco Hybrid Mesh Firewall
Fortaleça a segmentação com o uso do contexto de identidade do ISE para auxiliar na definição, execução e adaptação de políticas em ambientes de data center, na nuvem e de campus.
Acesso Zero Trust da Cisco
Estabeleça um acesso baseado em confiança com o ISE, o Cisco Secure Access e o Duo para auxiliar na verificação de usuários, dispositivos e experiências de aplicações antes da concessão do acesso.