التحكم في الهوية الموثوق على نطاق عالمي
جهاز طرفي حتى الآن.
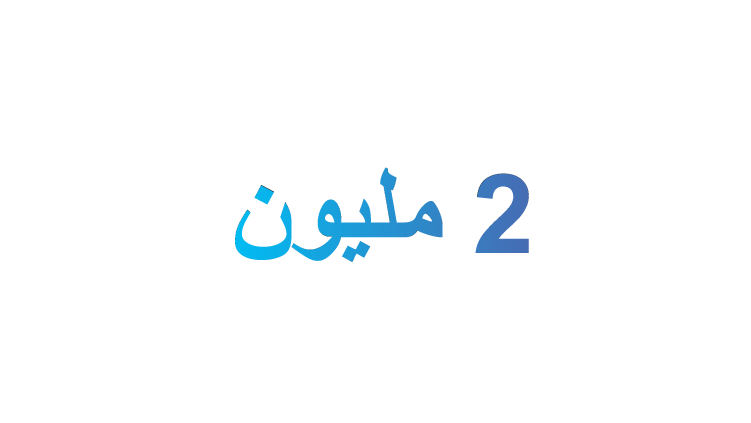
جهاز طرفي نشط متزامن لكل عملية نشر.
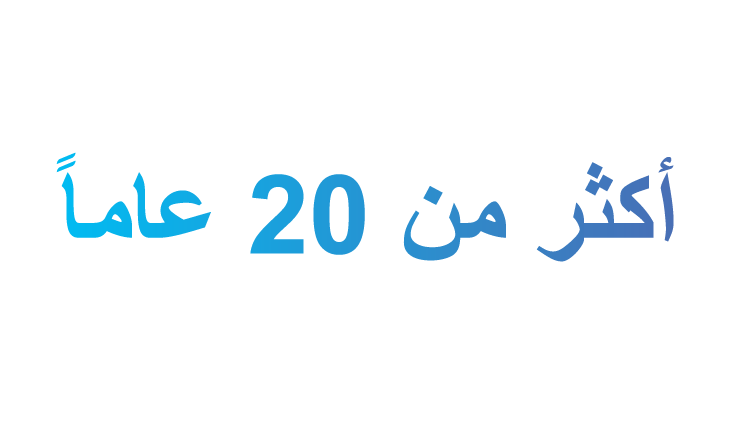
من النضج والريادة في السوق.
الانتقال من التحكم في الوصول إلى التحكم في الشبكة
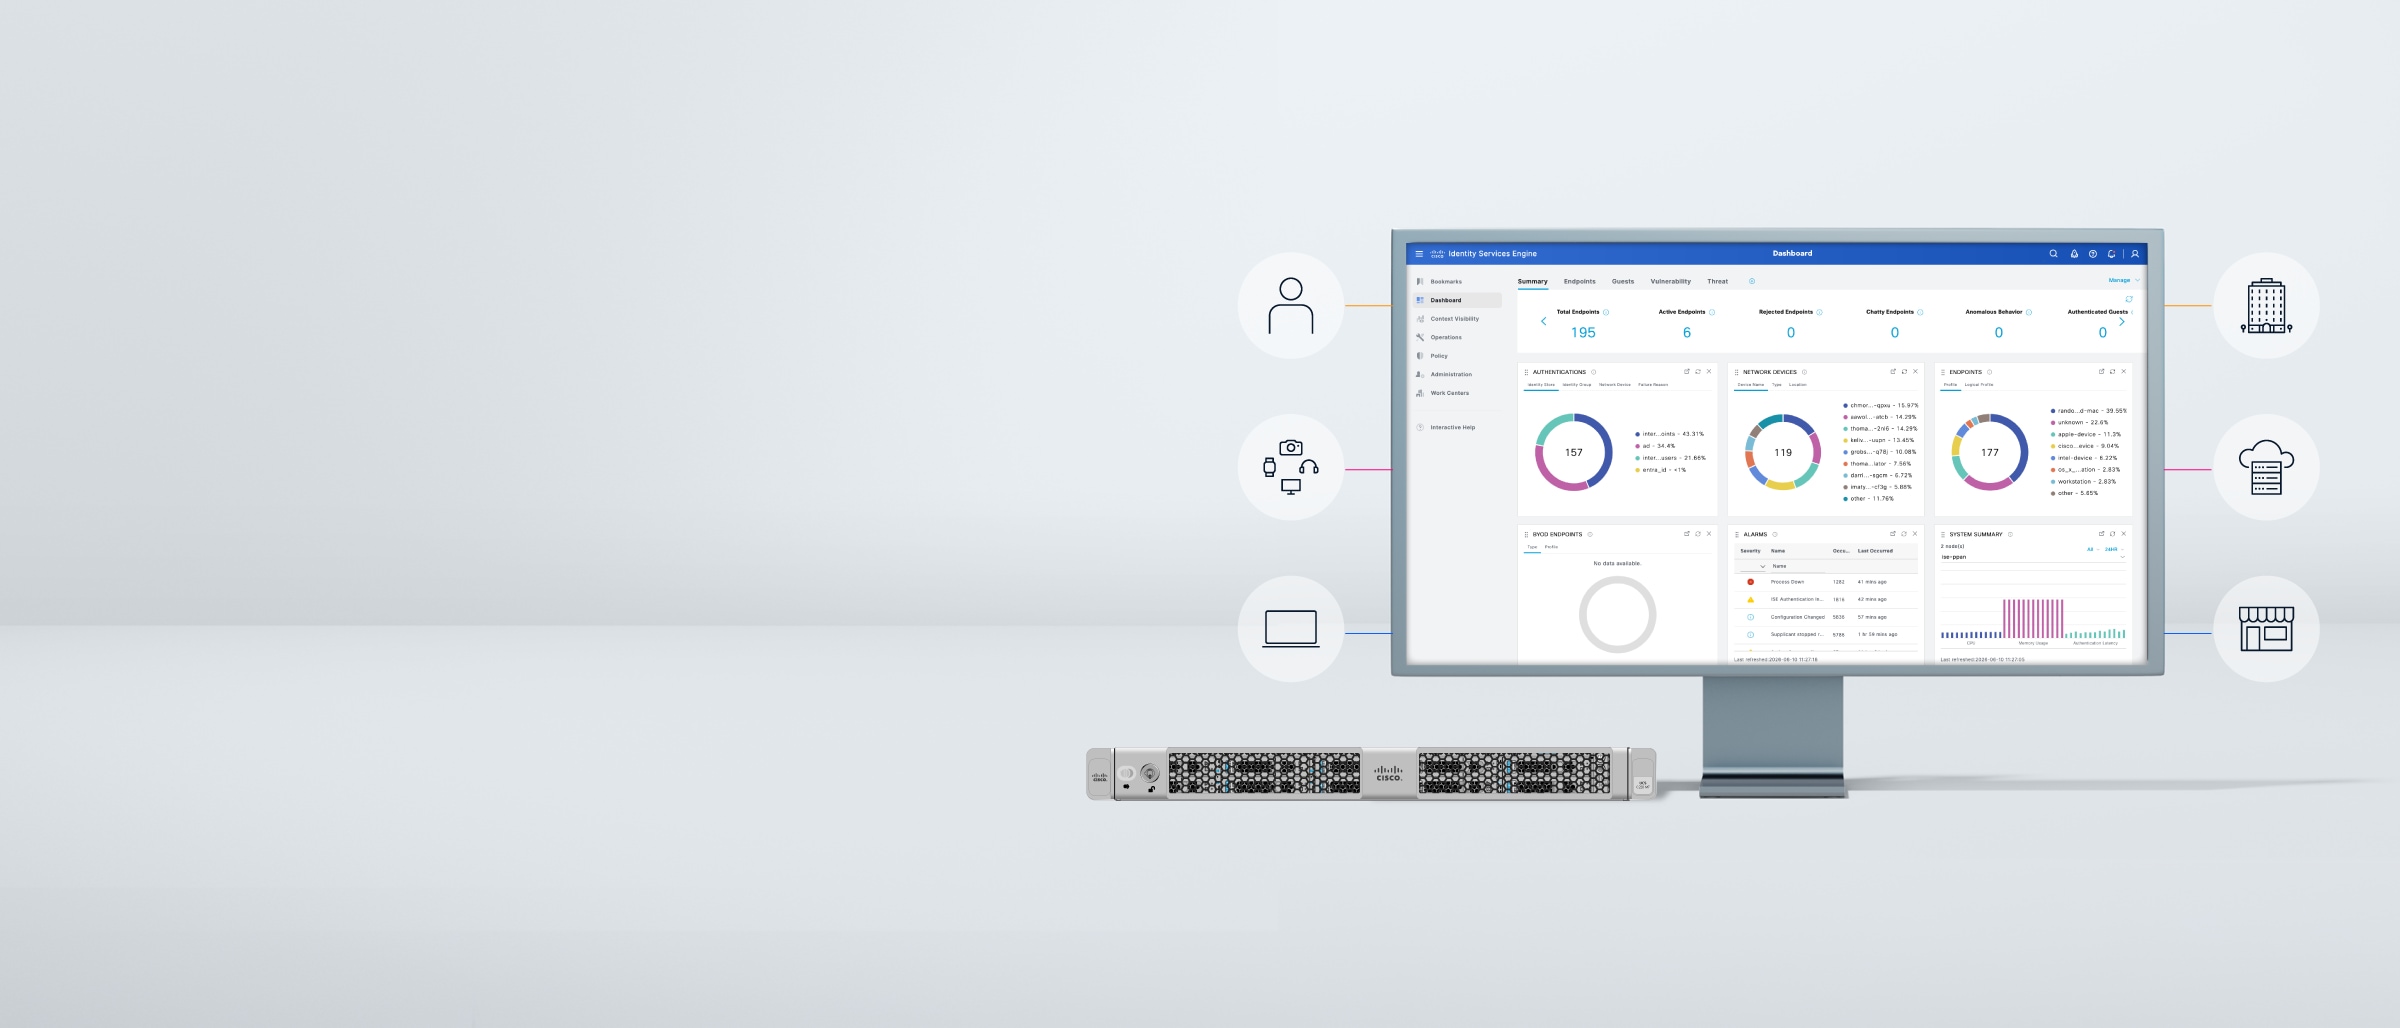
يوحّد Cisco ISE الهوية وقابلية الرؤية والإنفاذ، حتى يمكن للفِرق التحقق من الثقة وتقسيم الوصول واحتواء التهديدات عبر الشبكات الهجينة.
مراجعة كل اتصال
اكتشف الأجهزة الطرفية لإنترنت الأشياء والتكنولوجيا التشغيلية المُدارة وغير المُدارة وحدد خصائصها عبر الشبكات السلكية واللاسلكية وشبكات VPN والبيئات المتصلة بالسحابة.
التعرُّف على السياق
استخدم إشارات الهوية والوضع والجهاز والسلوك ونظام الاتصالات المشتركة لاتخاذ قرارات وصول أكثر دقة.
التحكم في الاتصالات
طبّق التجزئة والوصول الأقل امتيازًا، حتى يتواصل المستخدمون والأجهزة فقط مع ما يجب عليهم التواصل معه.
الاحتواء التلقائي للتهديدات
استخدم أتمتة السياسات وعمليات التكامل لعزل الأجهزة الطرفية الخطرة واحتواء التهديدات بشكل أسرع.
ما وراء التحكم الثابت في الدخول إلى الشبكة (NAC)
استبدل القواعد القائمة على موقع الشبكة بسياسة قائمة على الهوية تتبع المستخدمين والأجهزة عبر جميع البيئات.
ما وراء الوصول إلى الشبكة بنهج zero trust (انعدام الثقة) (ZTNA)
تحكّم في جميع اتصالات المستخدمين والأجهزة داخل الشبكة، ليس فقط أثناء الوصول ولكن حتى قبل منح الوصول وبعده.
ما وراء قابلية الرؤية والكشف
حوّل السياق إلى الإنفاذ. يشارك ISE سياق الهوية عبر نظام الاتصالات المشتركة، حتى يمكن لإشارات الأمان أن تؤثر في السياسات عبر المجالات.
برنامج ISE
تابع مستجدات إصدارات برامج Cisco ISE، وإرشادات التصحيح، واعتبارات الترقية، وخيارات التقييم.
إصدار ISE 3.5
استخدم أحدث تصحيح في سلسلة إصدارات Cisco ISE 3.5 لتجربة الميزات الجديدة والإصلاحات.
تجربة ISE مجانًا لمدة تصل إلى 90 يومًا
يتضمن كل تثبيت جديد من Cisco ISE ترخيصًا تجريبيًا لمدة 90 يومًا لما يصل إلى 100 جهاز طرفي حتى تتمكّن الفِرق من الاختبار قبل الشراء.
ترخيص ISE
قارن بين مستويات ترخيص Cisco ISE بناءً على الإمكانيات المطلوبة لشبكتك.
ISE Essentials
يوفر قابلية رؤية أساسية للمستخدمين، والأجهزة، والأجهزة الطرفية عبر الشبكة، بالإضافة إلى ميزات التحكم الأساسية في الوصول إلى الشبكة.
ISE Advantage
يؤمّن المستخدمين والأجهزة المتنوعة باستخدام ميزات التجزئة القائمة على الهوية، ويشارك سياق الهوية مع حلول Cisco وغير التابعة لـ Cisco.
ISE Premier
يوفر ميزات موثوقية مستمرة للأجهزة، وإنفاذ الامتثال، واحتواء التهديدات التلقائي.
ISE عبر كل بيئة
يمنح ISE، عبر المؤسسات والفروع والسحابة وإنترنت الأشياء الصناعي، الفِرق طريقة متسقة للتحقق من الثقة وإنفاذ السياسات.
المؤسسة، ومجمع المباني، والفرع
افرض وصولاً متسقًا قائمًا على الهوية عبر مستخدمي الشبكات السلكية واللاسلكية ومستخدمي شبكة VPN مع تجزئة الموارد الحساسة.
مركز البيانات والسحابة
قم بتوسيع نطاق التجزئة القائمة على الهوية وتطبيق سياسة متسقة عبر بيئات التطبيقات والموارد الحيوية.
إنترنت الأشياء (IoT) الصناعي
اكتشف الأجهزة التي لا يمكنها دعم الوكلاء، وصنّفها، وتحكَّم فيها، بما في ذلك الأجهزة الطرفية التشغيلية والمتخصصة.
عمليات تكامل ISE
اربط هوية ISE وسياق الأجهزة الطرفية عبر منتجات Cisco ومنصات إدارة Cisco ونظم الاتصالات المشتركة الخاصة بالشركاء لأتمتة الاستجابة.
تكامل ISE مع منتجات Cisco وحلولها
استخدم سياق ISE عبر شبكات Cisco والبنية التحتية للأمان للوصول والتجزئة والاستجابة المدركة للهوية.
تكامل ISE مع الشركاء
شارك السياق مع أكثر من 70 أداة من أدوات الأمان والهوية والتنقل والأصول والعمليات التابعة لجهات خارجية من خلال pxGrid وواجهات برمجة التطبيقات المفتوحة.
تقييمات ISE
اقرأ وجهات نظر الأقران المستقلة حول كيفية تقييم فِرق تكنولوجيا المعلومات والأمان لـ Cisco ISE فيما يتعلق بالتحكم في الوصول، وقابلية الرؤية، والتجزئة، وإنفاذ السياسات.
تقييمات منصة Gartner Peer Insights
اقرأ تقييمات الأقران ووجهات نظر العملاء الذين يقيّمون Cisco ISE للتحكم في الوصول إلى الشبكة.
تقييمات PeerSpot
اقرأ تقييمات الممارسين ومقارنات المنتجات ووجهات نظر التنفيذ من فِرق تكنولوجيا المعلومات والأمان.
البُنى التقنية والحلول ذات الصلة
Cisco Secure Networking
اجعل الشبكة مدركة للهوية من خلال سياسة متسقة قائمة على ISE عبر مجمع المباني والفروع وإنترنت الأشياء والسحابة وبيئات العمل الهجينة.
جدار حماية الشبكة الهجينة من Cisco
عزّز التجزئة باستخدام سياق هوية ISE للمساعدة على تحديد السياسات وإنفاذها وتكييفها عبر بيئات مراكز البيانات والسحابة ومجمع المباني.
الوصول بنهج Zero Trust (انعدام الثقة)
ابنِ وصولاً مستندًا إلى الثقة باستخدام ISE وCisco Secure Access وDuo للمساعدة على التحقق من المستخدمين والأجهزة وتجارب التطبيقات قبل منح الوصول.